.htaccess-Regeln verwenden.
Vor der Aktivierung prüfen
- Das gültige TLS-Zertifikat muss alle aufgerufenen Hostnamen abdecken. Let’s Encrypt ist eine mögliche Zertifikatsquelle.
- Prüfen Sie Ausstellung und Installation im Bereich HTTPS (SSL/TLS) sowie das tatsächliche DNS-Ziel.
- Rufen Sie die betroffenen Adressen direkt über HTTPS auf. Aktivieren Sie die Weiterleitung erst, wenn dabei ein gültiges Zertifikat ausgeliefert wird.
Auch die Ausgangsdomain einer Weiterleitung benötigt für ihren HTTPS-Aufruf ein passendes Zertifikat. Das Zertifikat der Zielwebsite genügt dafür nicht.
HTTPS-Weiterleitung im vHost aktivieren
Öffnen Sie den vHost-Bereich und aktivieren Sie nach erfolgreicher Zertifikatsprüfung die dargestellte HTTPS-Weiterleitung. vHost-Bereich öffnen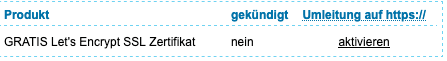
Alternative: Weiterleitung per .htaccess
Alternativ können passende Rewrite-Regeln in der .htaccess-Datei des tatsächlichen Document-Roots verwendet werden. Sichern Sie vorhandene Regeln. Wählen Sie die Variante passend zur bestätigten HTTPS-Erkennung Ihrer Hosting- und Proxykonfiguration; ein Forwarded-Header darf nur von einem vertrauenswürdigen Proxy übernommen werden. Kombinieren Sie die Varianten nicht ungeprüft. Variante 1: HTTPS-Status der Umgebung.htaccess-Regel wird dagegen erst am Webserver verarbeitet.
Warum funktioniert nur die HTTP-Weiterleitung?
Bei HTTPS wird die verschlüsselte Verbindung aufgebaut, bevor die Weiterleitung ausgeführt werden kann. Deshalb muss das Zertifikat bereits zur Ausgangsdomain passen. Testen Sie Ausgangs- und Zieldomain getrennt.
HTTPS für Haupt- und Alias-Domains prüfen
Prüfen Sie jede Adresse, die Besucher direkt aufrufen können: Hauptdomain, www und weitere Alias-Domains. Halten Sie Domainzuordnung, Weiterleitungsregel und Zertifikatsabdeckung getrennt fest. Auch eine Alias-Domain braucht für ihren eigenen HTTPS-Aufruf ein gültiges Zertifikat, bevor die Weiterleitung zur Hauptdomain greifen kann.Wenn die Weiterleitung nicht funktioniert
Zu viele Weiterleitungen nach Aktivierung von HTTPS
Zu viele Weiterleitungen nach Aktivierung von HTTPS
Notieren Sie die vollständige aufgerufene Adresse und die letzte Änderung an der Website oder am Hosting. Prüfen Sie die Weiterleitungskette: Welche Adresse steht jeweils im Location-Header? Eine Weiterleitung von einer HTTPS-Adresse zurück auf dieselbe Adresse kann eine Schleife verursachen.Die Gültigkeit des Zertifikats und die Weiterleitungslogik sind unterschiedliche Prüfpunkte. Neben der vHost-Einstellung können Regeln in der .htaccess, Anwendungseinstellungen oder eine vorgeschaltete Proxy-Konfiguration beteiligt sein. Ändern Sie jeweils nur einen begründeten Punkt und halten Sie den vorherigen Zustand für eine Rücknahme fest. Ein einzelner HTTP-301-Status zeigt noch nicht, welche Komponente die Weiterleitung erzeugt hat.Bleibt die Schleife nach einer kontrollierten Prüfung bestehen, übermitteln Sie dem Support die Ausgangsadresse, Weiterleitungskette, letzte Änderung und die bereits durchgeführten Tests. Löschen Sie nicht wahllos Konfigurationen.