> ## Documentation Index
> Fetch the complete documentation index at: https://www.edis.guide/llms.txt
> Use this file to discover all available pages before exploring further.
# Nameserver einer Domain bei EDIS ändern
> Zielzone vorbereiten, eine Nameserver-Gruppe anlegen und der Domain zuweisen.
Ändern Sie die Nameserver-Zuordnung **im Kundenbereich**. Bearbeiten Sie dafür nicht die **IN-NS-Einträge** in der [DNS-Zone](/dns-verwaltung-edis).
**Änderung der Nameserver bei einer bei EDIS registrierten Domain**
Wenn Sie die Nameserver für eine Domain, die bei EDIS registriert ist, ändern möchten, gibt es bestimmte Schritte, die Sie befolgen müssen. Diese Anleitung konzentriert sich auf das Ändern der autoritativen Nameserver bei der Vergabestelle, wie z.B. das Eintragen von Cloudflare Nameservers. Es geht nicht um das Ändern von Zonen-Informationen im Anycast PowerDNS-Admin.
### Anforderungen für die Zielnameserver
Wenn Sie die Nameserver für eine bei EDIS registrierte Domain ändern möchten, ist es von entscheidender Bedeutung, dass die Zielnameserver bestimmte Anforderungen erfüllen. Andernfalls werden die neuen Nameserver-Informationen nicht akzeptiert und übernommen.
**Wichtige Anforderungen:**
1. **Vollständige A-Records:** Für über IPv4 erreichbare Dienste müssen die passenden A-Records vorhanden sein; bei IPv6 sind AAAA-Records zu berücksichtigen. Welche Einträge benötigt werden, hängt von den betriebenen Diensten ab. Eine DNS-Zone benötigt nicht grundsätzlich einen A-Record am Domainnamen. Zusätzliche Prüfregeln des Änderungsformulars sind anhand einer konkreten Fehlermeldung zu klären.
2. **MX-Records:** Wenn Ihre Domain E-Mail-Dienste nutzt, müssen auch vollständige MX-Records (Mail Exchanger Einträge) vorhanden sein. Diese leiten E-Mails an den richtigen Server weiter.
3. **Korrektes Ausliefern der Domain:** Es ist wichtig, vor der Umstellung sicherzustellen, dass die Zielnameserver die Domain korrekt ausliefern. Dies bedeutet, dass sie korrekte und aktuelle DNS-Informationen für die Domain bereitstellen.
**Empfehlungen vor der Umstellung:**
1. **Prüfen Sie die Konfiguration:** Bevor Sie die Nameserver-Änderung durchführen, überprüfen Sie die Einstellungen auf den Zielnameservern. Stellen Sie sicher, dass alle erforderlichen DNS-Einträge korrekt konfiguriert sind.
2. **Testen Sie die Zielnameserver:** Verwenden Sie DNS-Abfrage-Tools, um sicherzustellen, dass die Zielnameserver die richtigen Einträge für Ihre Domain zurückgeben.
3. **Konsultieren Sie bei Unsicherheiten den Support:** Wenn Sie sich unsicher sind oder Fragen zu den Anforderungen und der Konfiguration haben, wenden Sie sich an den EDIS Support. Dies kann Ihnen helfen, mögliche Probleme zu vermeiden und sicherzustellen, dass die Umstellung reibungslos verläuft.
Eine vollständig vorbereitete Zielzone und anschließende Tests verringern das Ausfallrisiko. Eine unterbrechungsfreie Umstellung lässt sich daraus nicht pauschal garantieren. Planen Sie den Wechsel und eine mögliche Rücknahme mit dem zuständigen DNS-Anbieter.
## Zielzone und DNSSEC vor dem Wechsel prüfen
Bereiten Sie vor der Umstellung die vollständige Zielzone vor. Berücksichtigen Sie Website, E-Mail, Subdomains und Verifikationseinträge. Prüfen Sie außerdem, ob DNSSEC verwendet wird und wie die neue Zone signiert wird.
Nach einem Anbieterwechsel kann ein alter DS-Eintrag in der übergeordneten Zone nicht mehr zur neuen Signierung passen. Validierende Resolver können dann SERVFAIL liefern. Die DNSSEC-Fehlersuche von Cloudflare erläutert diesen Zusammenhang. Die richtige Maßnahme ist ein abgestimmter DNSSEC-Wechsel; DNSSEC muss nicht grundsätzlich abgeschaltet werden.
Kontrollieren Sie nach dem Wechsel Delegation, DNS-Antworten und DNSSEC-Validierung. Prüfen Sie anschließend die tatsächlich benötigten Web- und E-Mail-Dienste. Eine pauschale Wartezeit ersetzt diese Kontrolle nicht.
## Nameserver-Gruppe erstellen
Bevor Sie die Nameserver einer Domain ändern können, müssen Sie eine Nameserver-Gruppe in Ihrem EDIS-Kundenkonto erstellen.
Melden Sie sich im Kundenbereich an.
Zum Kundenbereich
Klicken sie auf **Domain** -> **Nameserver Gruppen**
1. Erstellen Sie eine Nameserver-Gruppe (das ist ein Template, das die Nameserver beinhaltet)
2. Geben Sie bis zu vier Nameserver (Hostnamen) ein. Die IP-Adressen werden automatisch ergänzt.
Wenn ein Hostname ungültig ist, kann die Nameserver Gruppe nicht gespeichert werden.
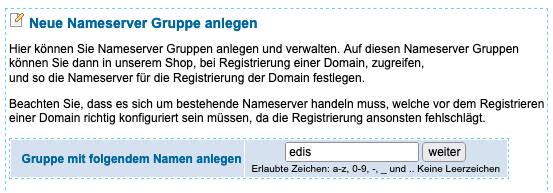
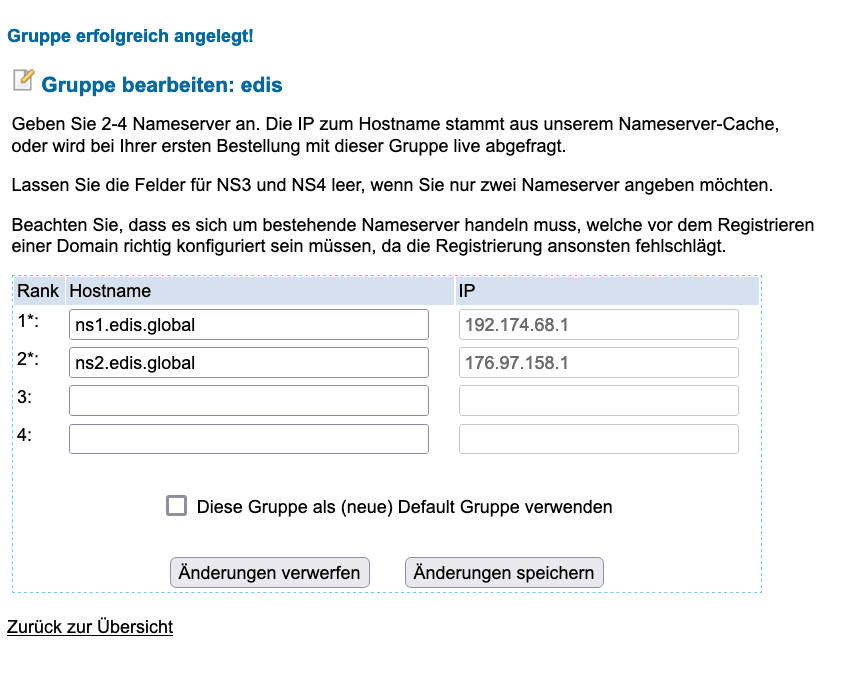 Nachdem die Nameserver Gruppe angelegt wurde, weisen Sie diese der gewünschten Domain zu.
## Nameserver-Gruppe zuweisen
Klicken Sie links auf **Nameserver**
1. Wählen Sie die gewünschte Domain aus (Checkbox)
2. Wählen Sie die zuvor angelegte Nameserver Gruppe im Dropdown aus
3. Bestätigen Sie die Zuweisung mit "Änderung ausführen"
Prüfen Sie nach der Zuweisung den Auftragsstatus und die tatsächliche Delegation bei der übergeordneten Zone. Die Verarbeitung durch den Registrar beziehungsweise die Vergabestelle und zwischengespeicherte Antworten können unterschiedliche Zeit benötigen. Ein geänderter WHOIS-Eintrag allein ist noch kein Funktionstest; kontrollieren Sie autoritative DNS-Antworten sowie die betroffenen Web- und Maildienste.
## Fragen zum Nameserverwechsel
Sie können die Domainregistrierung und die autoritative DNS-Verwaltung getrennt betrachten. Wenn Sie einen anderen DNS-Anbieter etwa wegen einer API nutzen möchten, klären Sie zuerst die vollständige Übernahme Ihrer DNS-Einträge und die Funktionen des neuen Diensts. Die aktuelle Verfügbarkeit einer EDIS-DNS-API muss für das konkrete Produkt bestätigt werden.
Lassen Sie außerdem prüfen, ob und ab wann eine bisherige DNS-Zusatzleistung oder der Tarif geändert wird. Der technische Nameserverwechsel allein bestätigt keine Preis- oder Vertragsänderung. Fragen Sie bei einer späteren Rückkehr zu EDIS-DNS nach den dann geltenden Leistungen und Konditionen.
Auch bei externen Nameservern muss die DNSSEC-Verknüpfung über den zuständigen Registrar zur signierten Zone passen. Klären Sie das aktuelle Verfahren für Ihre Domainendung. Übermitteln Sie die vom DNS-Anbieter angezeigten DS-Daten vollständig: Key Tag, Algorithmus, Digest-Typ und Digest. Ein öffentlicher Schlüssel ist nicht mit dem Digest gleichzusetzen; private Schlüssel oder Kontopasswörter werden dafür nicht benötigt.
Stimmen Sie die Entfernung alter DS-Daten, deren Gültigkeitsdauer und den Nameserverwechsel aufeinander ab. Nach der Umstellung werden neue Signierung und passender DS-Eintrag eingerichtet und geprüft. Eine Migration mit durchgehend aktivem DNSSEC benötigt zusätzliche Voraussetzungen. Eine Eingabebestätigung allein ersetzt keine Prüfung der veröffentlichten Daten und der validierenden Auflösung.
Technische Grundlagen: [Cloudflare: DNSSEC](https://developers.cloudflare.com/dns/dnssec/) und [RFC 4034: DNSSEC-Einträge](https://www.rfc-editor.org/rfc/rfc4034.html)
Übermitteln Sie die genaue Feldmeldung, die vorgesehenen Nameserver und den Zeitpunkt. Bei einem Fehler zum Mailserver müssen MX-Ziel und zugehörige A-/AAAA-Antworten geprüft werden. Eine funktionierende direkte Abfrage am neuen Nameserver kann einer fehlschlagenden Formularprüfung gegenüberstehen. Lassen Sie diesen Unterschied untersuchen, bevor Sie funktionierende Mailziele ändern. Eine Cache-Vermutung allein ist keine gesicherte Ursache.
Unterschiedliche Antworten rekursiver Resolver beweisen nicht, dass nur eine alte TTL ablaufen muss. Prüfen Sie die autoritativen Nameserver, die Delegation, DNSSEC und den konkret betroffenen Recordtyp. Notieren Sie Zeitpunkt und abgefragten Resolver, damit die Ergebnisse vergleichbar sind.
Bei gleichzeitigem Mailausfall werden zusätzlich die aktuellen MX-Ziele und die Maildomain-Zuordnung beim zuständigen Anbieter geprüft. Ein abgeschlossener Domaintransfer oder eine vorhandene Weiterleitung bestätigt noch keinen funktionierenden Empfang. Testen Sie die betroffenen Dienste nach der gezielten Korrektur erneut.
Technische Hilfe: [Google Public DNS: Fehlerdiagnose](https://developers.google.com/speed/public-dns/docs/troubleshooting)
This documentation is built and hosted on [Mintlify](https://mintlify.com), a developer documentation platform.