> ## Documentation Index
> Fetch the complete documentation index at: https://www.edis.guide/llms.txt
> Use this file to discover all available pages before exploring further.
# EDIS-Mailserver: IMAP-, POP3- und SMTP-Einstellungen
> Servernamen, Ports und Verschlüsselung für Ihr Mailprogramm – mit Hilfe bei Verbindungs- und Ordnerproblemen.
## Servereinstellungen
| Protokoll | Server | Port / Verschlüsselung |
| - | - | - |
| IMAP · Empfang | `mx.edis.at` | **993** · SSL/TLS |
| POP3 · Empfang | `mx.edis.at` | **995** · SSL/TLS |
| SMTP · Versand | `mailrelay.edis.at` | **587** · STARTTLS |
| SMTP · Versand | `mailrelay.edis.at` | **465** · SSL/TLS |
Für den Empfang und den Versand verwenden Sie dieselben Zugangsdaten:
* **Benutzername:** Ihre vollständige E-Mail-Adresse
* **Passwort:** das Passwort dieses E-Mail-Postfachs
Manche Mailprogramme nennen die Einstellung **SSL**, andere **SSL/TLS**. Verwenden Sie für Port 587 die Einstellung **STARTTLS**.
In älteren Einstellungen kann noch `mail.edis.at` als Posteingangsserver stehen. Die aktuelle Serveradresse finden Sie in der Tabelle oben.
[Anleitungen für verschiedene Mailprogramme](https://www.edis.at/de/support-und-faq/anleitungen)
## Hilfe bei Problemen
Öffnen Sie den Abschnitt, der zu Ihrer Fehlermeldung oder Ihrem Mailprogramm passt.
Wenn „Gesendet“, „Entwürfe“ oder „Papierkorb“ fehlen, vergleichen Sie zuerst die Ordner des betroffenen Kontos im Webmail mit denen im Mailprogramm.
Ändern Sie den **IMAP-Pfad-Präfix beziehungsweise Stammordnerpfad nicht pauschal**. Bei einer passenden Kontokonfiguration kann `INBOX` helfen. Verwenden Sie diese Einstellung gezielt für das betroffene Konto.
Die folgenden Abbildungen zeigen Beispiele; die Menüs unterscheiden sich je nach Programmversion.
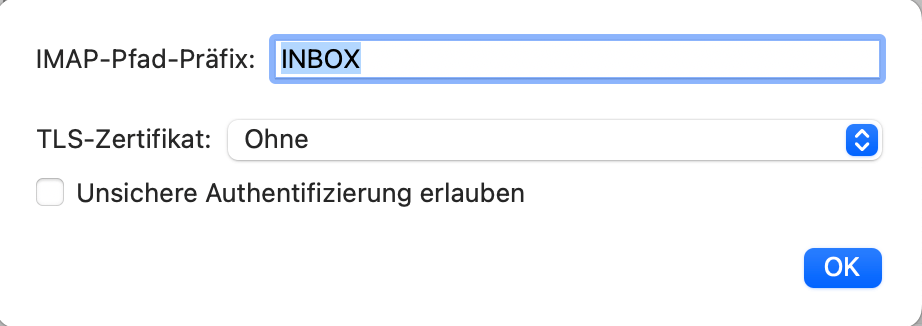
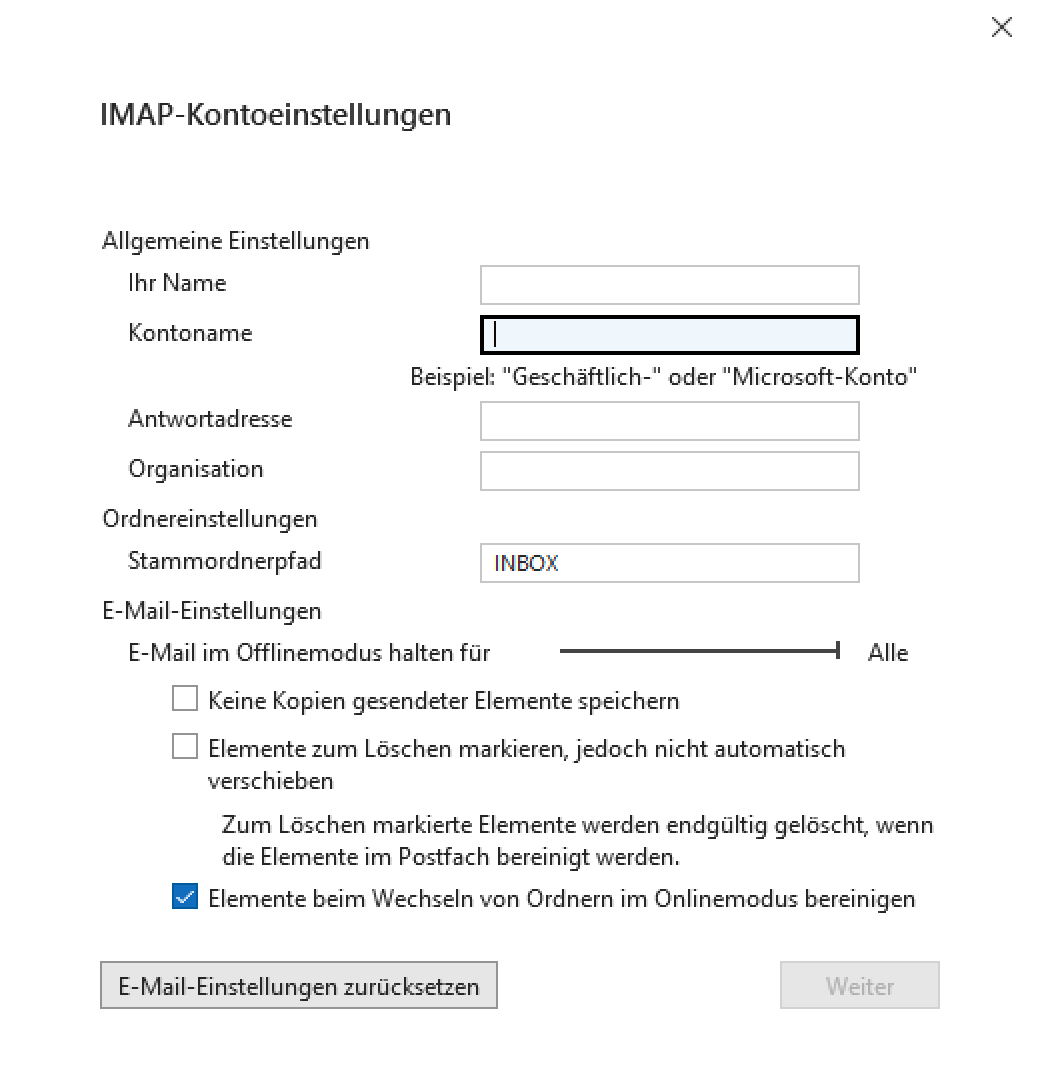 Prüfen Sie nach einer Änderung Empfang, Versand, Synchronisierung und Löschen sowie die Ordner „Gesendet“, „Entwürfe“ und „Papierkorb“. Sichern Sie lokale Nachrichten vor einem Kontoneuaufbau. Eine Meldung über ein gelöschtes Objekt beweist allein keinen dauerhaften Datenverlust.
Ein Mailprogramm auf Ihrem Computer und ein Skript auf dem Webhost greifen aus unterschiedlichen Umgebungen auf den SMTP-Server zu. Ein angebotener Port ist deshalb nicht automatisch aus jeder Hosting-Umgebung erreichbar.
Prüfen Sie bei einem Verbindungsfehler:
1. **Einsatzort:** Entsteht der Fehler im Mailprogramm oder in einer Anwendung auf dem Webhost?
2. **Server und Port:** Stimmen die Angaben mit den Vorgaben des SMTP-Anbieters überein?
3. **Ausgehende Verbindung:** Ist der verwendete Port für dieses Hosting und diesen Zielserver freigegeben?
Port 587 mit STARTTLS ist ein möglicher Ausgangspunkt; die Freigabe muss für die konkrete Umgebung geprüft werden. Speichern Sie Kennwörter geschützt und senden Sie keine Zugangsdaten im Supportticket.
Eine Serverbegrüßung mit Status `220` und eine angenommene STARTTLS-Anfrage zeigen, dass die Verbindung bereits aufgebaut wurde. Ein allgemeiner Hinweis des Servers gegen unerwünschte Werbung ist für sich allein keine Ablehnung Ihrer Nachricht.
Bei **„certificate verify failed“** oder **„unknown ca“** lassen Sie diese Punkte prüfen:
* den verwendeten SMTP-Servernamen;
* die Zertifikatskette des SMTP-Servers;
* die vertrauenswürdigen CA-Zertifikate in der tatsächlich verwendeten PHP-Umgebung.
Nach einem Hostingumzug kann die neue Umgebung betroffen sein. Ein lokaler Test auf Ihrem Computer ersetzt die Prüfung auf dem Webhost nicht.
Schalten Sie die Zertifikatsprüfung nicht ab. Lassen Sie fehlende oder veraltete CA-Daten durch die zuständige Technik korrigieren und testen Sie anschließend erneut aus derselben Anwendung.
Ein Plugin kann **„Could not authenticate“** anzeigen, obwohl die Verbindung bereits bei der TLS-Prüfung und damit vor der Anmeldung abbricht. Ändern Sie daher nicht allein aufgrund dieser Kurzmeldung das Passwort.
Eine erfolgreiche Webmail-Anmeldung prüft einen anderen Verbindungsweg. Auch das HTTPS-Zertifikat Ihrer Website und das Zertifikat des SMTP-Servers sind getrennt zu prüfen. Testen Sie nach der Korrektur jede betroffene Website; ein Erfolg bei einer Domain bestätigt nicht automatisch die anderen.
Für die Diagnose benötigt der Support die Anwendung, PHP-Version, SMTP-Hostname, Port, TLS-Einstellung und einen bereinigten Fehlerausschnitt mit Zeitpunkt.
Halten Sie Absender, Empfänger, einen möglichen Rückläufer und die Nachrichtenkennung bereit. Prüfen Sie auch den autorisierten Versandweg Ihrer Domain.
Ein SPF-Problem und ein fehlgeschlagener Verbindungsaufbau sind unterschiedliche Fehlerklassen. Hinweise zur Absenderfreigabe finden Sie im Artikel [SPF-Eintrag für den E-Mail-Versand über EDIS](/spf-eintrag-fur-den-e-mail-versand-uber-edis).
Klären Sie zuerst, ob die Anwendung Nachrichten per **SMTP versendet** oder das Postfach per **IMAP abruft**.
Eine Versand-Blacklist beweist keine IMAP-Sperre. Auch ein Portscan gegen die Cloud-IP prüft nicht, ob die Anwendung von dort aus den EDIS-Mailserver erreichen kann.
Für die Prüfung benötigen wir den tatsächlichen Verbindungsweg, Zielserver, Port, Zeitpunkt und eine bereinigte Fehlermeldung. Übermitteln Sie keine Passwörter. Ein funktionierender Empfang auf einem Gerät bestätigt keine korrekt eingerichtete SMTP-Anmeldung auf einem anderen Gerät.
Unterscheiden Sie den **Domainteil nach dem @** vom **Postfachnamen davor**:
* Eine Umlautdomain kann eine technische IDNA-Schreibweise besitzen.
* Für Umlaute im Postfachnamen ist Unterstützung für internationalisierte E-Mail, unter anderem SMTPUTF8, erforderlich. Die IDNA-Schreibweise der Domain löst diese Frage nicht.
Lassen Sie die genaue gewünschte Schreibweise und die Unterstützung durch Hostingprodukt, Mailprogramm und beteiligte Versandwege prüfen. Aus der Betriebssystemsprache allein lässt sich weder eine pauschale Unmöglichkeit noch eine uneingeschränkte Zustellung ableiten.
Eine zusätzliche Adresse ohne Umlaute kann nach Absprache eine Alternative sein. Bestehende Adressen werden dadurch nicht automatisch umbenannt.
## Diese Angaben helfen dem Support
Für eine gezielte Prüfung nennen Sie bitte:
* **Betroffene Leistung:** Website oder E-Mail-Adresse
* **Einsatzort:** Mailprogramm, Webhost oder Cloud-Anwendung; bei einer PHP-Anwendung auch die PHP-Version
* **Verbindung:** Servername, Port und TLS-Einstellung
* **Fehler:** genaue Fehlermeldung und Zeitpunkt mit Zeitzone
Entfernen Sie Passwörter und andere vertrauliche Zugangsdaten aus Fehlermeldungen und Protokollen, bevor Sie diese übermitteln.