Zugang und zuständige DNS-Zone prüfen
Für die DNS-Verwaltung benötigen Sie einen DNS-Benutzer mit eigenem Passwort. Prüfen Sie vor Änderungen, ob EDIS die autoritative DNS-Zone Ihrer Domain verwaltet. Loggen Sie sich im PDNS-Admin Portal ein. Sie können alle Domains, die in Ihrem Kundenaccount verwaltet werden (und für die es DNS-Einträge bei EDIS gibt), administrieren. Für den Fall, dass nicht alle Domains angezeigt werden, wenden Sie sich bitte an unser Team.DNS-Zone öffnen
PowerDNS-Admin öffnen Beispiel einer EDIS-DNS-Zone Das folgende Beispiel zeigt einen DNS-Eintrag zum Hosting von Domains und E-Mails bei EDIS. Wir verwenden diesen Eintrag zur Beschreibung der Funktionen und Felder von PDNS-Admin.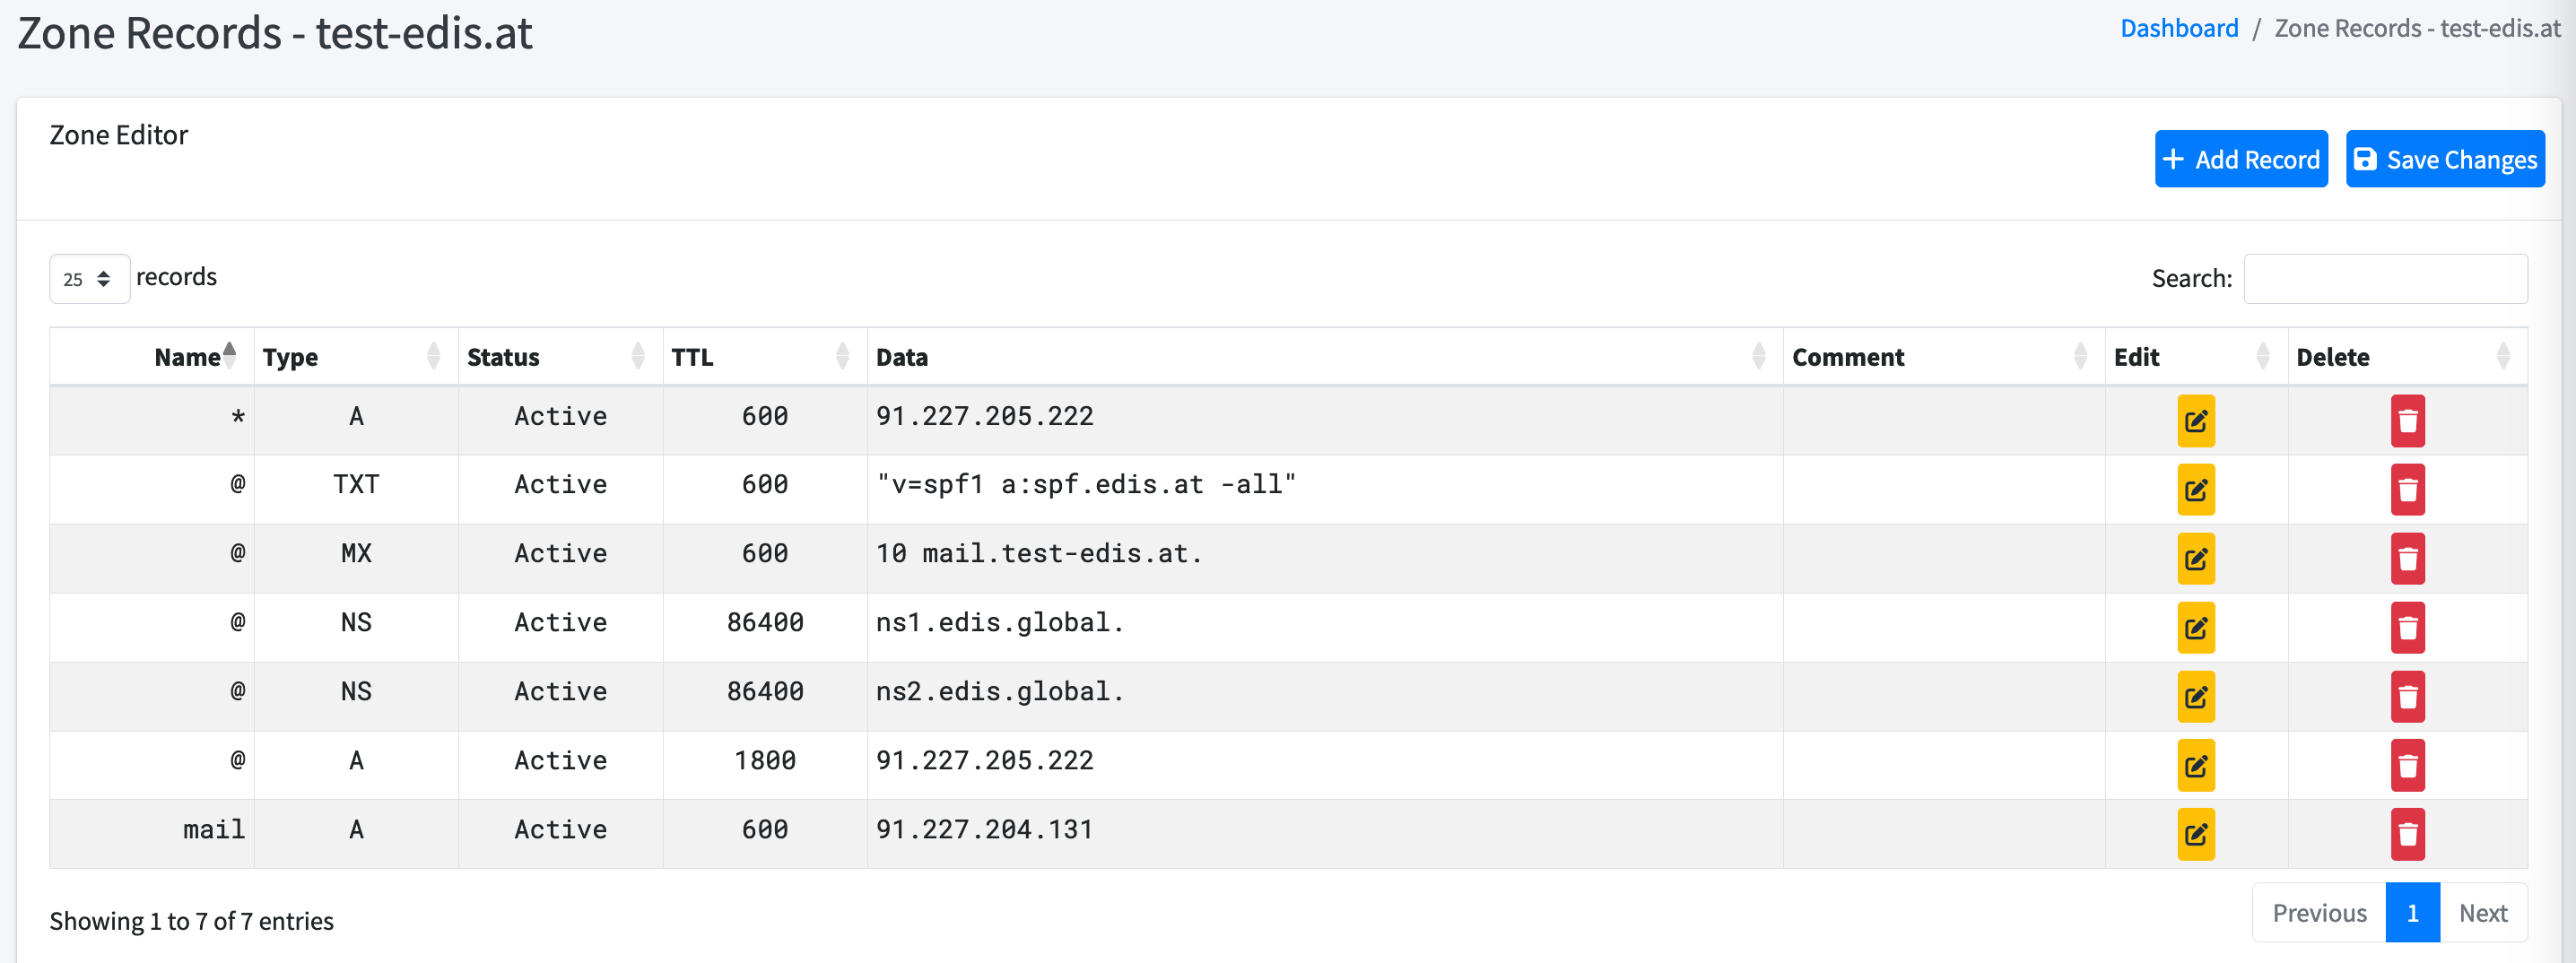
Die Spalte “Name”
Im Feld Name steht der Teil innerhalb Ihrer Domain. Das Portal ergänzt den Domainnamen automatisch.* Stern-Eintrag
Ein Stern-Eintrag wie *.example.at ist eine DNS-Wildcard. Er kann Antworten für ansonsten nicht vorhandene Namen liefern; ausdrücklich vorhandene Namen und Delegationen begrenzen seine Wirkung. Er überschreibt keine vorhandenen Einträge und ersetzt nicht die Prüfung der tatsächlich benötigten Subdomains. Ob die Website oder ihr Zertifikat diese Namen unterstützt, muss zusätzlich geprüft werden.@ Klammeraffe-Eintrag
Einträge mit einem Klammeraffen @ beziehen sich auf die Domain selbst. Das @ Symbol ist ein Platzhalter und steht für die Domain selbst, ohne diese jedes mal explizit zu nennen.Hostnamen
Hostnamen, wie im obigen Beispiel mail, beschreiben Subdomains innerhalb der verwalteten Domain. mail steht im obigen Beispiel für den Hostnamen bzw. die Subdomain mail.test-edis.at.Die Spalte “Type”
A Records
Ein A-Record verbindet einen Namen mit einer IPv4-Adresse. Tragen Sie im Feld Data ausschließlich die IPv4-Adresse ein – keinen Hostnamen und keine URL.AAAA Records
Ein AAAA-Record verbindet einen Namen mit einer IPv6-Adresse. Tragen Sie im Feld Data ausschließlich die IPv6-Adresse ein – keinen Hostnamen und keine URL.CNAME Records
Ein CNAME-Record ist ein Alias für einen anderen Hostnamen. Er folgt dessen DNS-Auflösung, wenn sich die Zieladresse ändert. Im Feld Data steht ein Hostname, beispielsweisemeineSeite.beiwix.de. Tragen Sie weder eine IP-Adresse noch eine URL mit https:// ein.
Ein regulärer CNAME ist für eine Subdomain wie
www gedacht. Er darf nicht am Zonenursprung (@) stehen.TXT Records
Ein TXT Record enthält Text. TXT Einträge enthalten entweder für menschliche Nutzer lesbare “unstrukturierte” Notizen, können aber auch maschinenverwertbare Informationen enthalten. Wenn Sie einen TXT Eintrag (z.B. einen SPF-Record) erfassen, öffnet sich ein weiteres kleines Eingabefenster.Geben Sie den gewünschten Eintrag, ohne Anführungszeichen und ohne Hochkommas, ein.korrekt:
v=spf1 a:spf.edis.at -allfalsch: "v=spf1 a:spf.edis.at -all"
Das Feld “Status”
Mit Active nimmt der Eintrag an DNS-Antworten teil. Disabled deaktiviert den Eintrag, ohne ihn zu löschen.Das Feld “TTL”
TTL steht für „Time to live“ und beschreibt die Zeit (in Sekunden), die ein DNS-Eintrag im Cache zwischengespeichert werden darf. Nach Ablauf der über TTL definierten Zeit kann nicht sichergestellt werden, dass der im Cache befindliche Eintrag noch aktuell ist und es muß eine neuerliche Anfrage an den Nameserver geschickt werden, statt den Wert aus dem Cache auszulesen. Die TTL ist eine Cache-Dauer, keine feste weltweite Umschaltfrist. Eine veröffentlichte Änderung kann bei einer neuen Abfrage bereits sichtbar sein, während andere Resolver noch den alten Wert bis zum Ablauf seiner verbleibenden TTL verwenden. Senken Sie die TTL vor einem geplanten Wechsel rechtzeitig: Bereits zwischengespeicherte Antworten behalten zunächst die vorherige TTL. Prüfen Sie nach der Änderung autoritative Antworten und die betroffenen Resolver. Längere TTLs erlauben eine längere Nutzung zwischengespeicherter Antworten; kürzere TTLs können geplante Änderungen beschleunigen. Wählen Sie den Wert passend zum Vorhaben.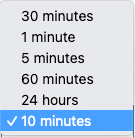
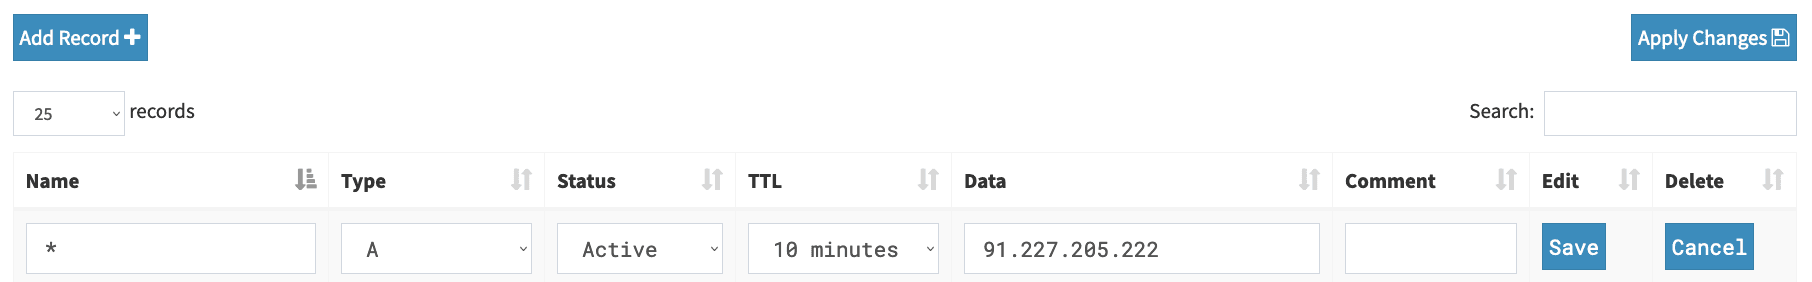
Änderungen an DNS-Einträgen sind pro Zeile explizit mit “Save” zu speichern.Cancel bricht eine Änderung ohne zu speichern ab.

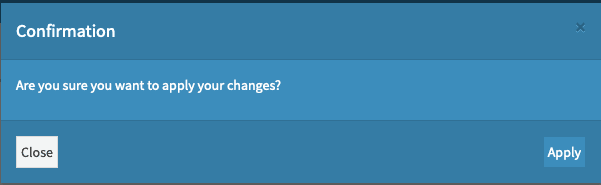
Wenn Sie alle Änderungen an einer Domain abgeschlossen haben, wenden Sie Ihre Änderungen mit “Apply Changes” an.Erst nach erfolgtem Anwenden von Änderungen mittels “Apply Changes” werden die Änderungen ins Internet repliziert!
DNSSEC
Das Schloss-Symbol im PDNS-Dashboard betrifft die Signierung der DNS-Zone. Für eine durchgehend validierbare DNSSEC-Kette muss auch der passende DS-Eintrag bei der übergeordneten Zone beziehungsweise beim Registrar vorhanden sein. Lassen Sie prüfen, ob EDIS diesen Schritt für Ihre Domain automatisch erledigt oder weitere Angaben benötigt werden. Prüfen Sie anschließend die Validierung. Bei einem Nameserverwechsel müssen Signierung und DS-Einträge koordiniert werden; ein veralteter DS-Eintrag kann die Auflösung verhindern.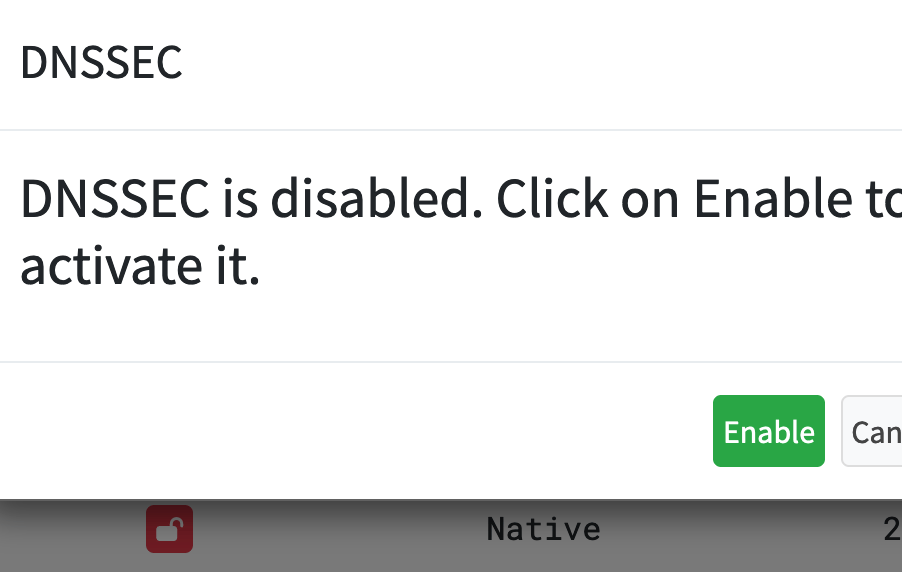
Zuständige DNS-Zone prüfen
Ändern Sie Einträge dort, wo die autoritativen Nameserver Ihrer Domain verwaltet werden. Eine Änderung in einer ungenutzten Zone hat keine Wirkung auf die öffentliche Auflösung.Speichern und veröffentlichen
- Speichern Sie jede bearbeitete Zeile mit Save. Cancel verwirft die Änderung dieser Zeile.
- Übernehmen Sie anschließend die Zonenänderungen mit Apply Changes.
- Prüfen Sie den veröffentlichten Wert und die betroffenen Dienste.
Hilfe und Sonderfälle
Webagentur benötigt DNS-Änderungen
Webagentur benötigt DNS-Änderungen
Lassen Sie sich von Ihrer Agentur die genauen Hostnamen, Record-Typen und Zielwerte geben. Für eine Websiteaufschaltung ist nicht automatisch die Weitergabe Ihres vollständigen Providerlogins erforderlich. Prüfen Sie den berechtigten Vertragspartner und den vorgesehenen Weg für begrenzte Verwaltungsrechte.Bei einem Resellervertrag stimmen Sie die Änderung mit Ihrem direkten Vertragspartner ab. Nennen Sie ausdrücklich, welche Maildienste und sonstigen Einträge erhalten bleiben sollen. Ein Agenturschreiben oder eine fertig vorbereitete Website bestätigt für sich allein noch keine Änderungsberechtigung.
Eine Domain für einen externen Dienst verifizieren
Eine Domain für einen externen Dienst verifizieren
Lassen Sie sich die vollständige DNS-Vorgabe des Dienstes anzeigen: Record-Typ, Name beziehungsweise Host und einzutragender Wert oder Zielhostname. Eine einzelne Verifizierungs-ID mit dem Hinweis „TXT oder CNAME“ reicht nicht aus. Diese Record-Typen sind nicht beliebig austauschbar.Prüfen Sie zunächst, wer die aktiven Nameserver verwaltet, und verwenden Sie den dazugehörigen DNS-Zugang. Kundenzugang und DNS-Kennwort können getrennt sein. Nach dem Speichern und Anwenden prüfen Sie den veröffentlichten Eintrag und anschließend die Verifizierung beim externen Dienst. Eine Anleitung zum Passwortreset oder eine gespeicherte DNS-Zeile allein bestätigt den Abschluss nicht.
Eine Domain fehlt im DNS-Portal
Eine Domain fehlt im DNS-Portal
Wenn eine Domain nicht angezeigt wird, lassen Sie Kundenzuordnung, aktive Nameserver und die im Vertrag enthaltene DNS-Nutzung prüfen. Eine registrierte Domain und eine im Portal verwaltbare DNS-Zone sind nicht dasselbe. Das Fehlen in einer Liste beweist nicht, dass die Domain oder ihre öffentliche Zone gelöscht wurde.Wenn Sie die DNS-Daten für einen Mailumzug benötigen, nennen Sie dieses Anliegen ausdrücklich. Der benötigte Zonenbestand und die Mailabhängigkeiten müssen unabhängig vom Transfercode erfasst werden. Entfernen Sie vorhandene Zuordnungen oder Maildienste erst nach geklärtem Umstellungsplan und bestätigtem Umfang.
DNS-Zonenstand vor Änderungen sichern
DNS-Zonenstand vor Änderungen sichern
Dokumentieren Sie vor umfangreichen Änderungen die vorhandenen Namen, Record-Typen, Werte, Prioritäten und TTLs. Nutzen Sie eine Exportfunktion nur, wenn sie in Ihrem aktuellen Verwaltungszugang tatsächlich angeboten wird. Halten Sie fest, welche Einträge erhalten bleiben müssen.Gehen Sie nicht davon aus, dass historische DNS-Zonen automatisch als Kundenbackup abrufbar sind. Klären Sie die Verfügbarkeit eines gewünschten früheren Standes ausdrücklich mit dem Support. Sicherungen von Webdateien, Datenbanken oder E-Mails bestätigen keinen entsprechenden DNS-Sicherungsumfang.