> ## Documentation Index
> Fetch the complete documentation index at: https://www.edis.guide/llms.txt
> Use this file to discover all available pages before exploring further.
# Zugang zur Anycast-DNS-Verwaltung einrichten
> DNS-Passwort setzen, mit der Kundennummer anmelden und den Zugang mit einem zweiten Faktor schützen.
## Zugang zum PowerDNS-Admin
Im **PowerDNS-Admin** verwalten Sie Ihre DNS-Zonen unabhängig vom Kundenbereich. Melden Sie sich mit Ihrer **5-stelligen Kundennummer** und einem **eigenen DNS-Passwort** an.
DNS-Verwaltung öffnen
## DNS-Passwort im Kundenbereich setzen
Bevor Sie PowerDNS-Admin nutzen können, ist es notwendig, ein Passwort für den ersten Login zu setzen. Dies geschieht über den Kundenbereich.
Melden Sie sich in Ihrem Kundenkonto an und navigieren Sie zum entsprechenden Bereich, um ein initiales Passwort für PowerDNS-Admin zu vergeben.
Klicken Sie im [Kundenbereich](https://manage.edis.at/client/login.php) -> **Domain** -> DNS **Benutzer**
Setzen Sie ein neues Passwort (es gilt nur für den PDNS-Admin)
**Wichtige Hinweise zur Passwort-Syntax für PowerDNS-Admin**
Wenn Sie ein Passwort für PowerDNS-Admin setzen, müssen Sie die folgenden Kriterien beachten:
**Länge:** Das Passwort muss mindestens 10 Zeichen lang sein.
**Zahlen:** Es muss mindestens eine Zahl enthalten sein.
**Kleinbuchstaben:** Mindestens ein Kleinbuchstabe ist erforderlich.
**Großbuchstaben:** Es muss zumindest ein Großbuchstabe enthalten sein.
Beachten Sie die aktuell angezeigten Kennwortvorgaben und verwenden Sie ein langes, einzigartiges Kennwort. Mindestlänge und Zeichenklassen allein garantieren keine ausreichende Kennwortstärke. Aktivieren Sie nach Möglichkeit die vorgesehene Zwei-Faktor-Anmeldung und verwahren Sie Wiederherstellungsinformationen sicher.
Nachdem Sie dieses Passwort erfolgreich gesetzt haben, können Sie sich mit Ihrer 5-stelligen Kunden-Nummer als Benutzername und dem gewählten Passwort in PowerDNS-Admin einloggen und das Tool in vollem Umfang nutzen.
## OTP-Feld bei der Anmeldung
Ohne aktivierte Zwei-Faktor-Anmeldung bleibt das OTP-Feld leer. Ist 2FA für diesen DNS-Benutzer bereits eingerichtet, benötigen Sie den passenden aktuellen Einmalcode. Ob ein Login für Sie der erste ist, sagt allein nichts über den Sicherheitsstatus des Kontos aus.
## Zwei-Faktor-Anmeldung aktivieren
Mit der **Zwei-Faktor-Authentifizierung (2FA)** schützen Sie den DNS-Zugang zusätzlich zum Passwort mit einem aktuellen Einmalcode.
**Schritte zur Aktivierung der 2-Faktor-Authentifizierung:**
1. Loggen Sie sich in PowerDNS-Admin ein.
2. Navigieren Sie zu "My Profile".
3. Wählen Sie den Reiter "Authentication".
4. Folgen Sie den Anweisungen, um die 2-Faktor-Authentifizierung mittels OTP-Token zu aktivieren.
Wir empfehlen dringend, diesen zusätzlichen Sicherheitsfaktor zu nutzen, um Ihren Account bestmöglich vor unerwünschten Zugriffen zu schützen.
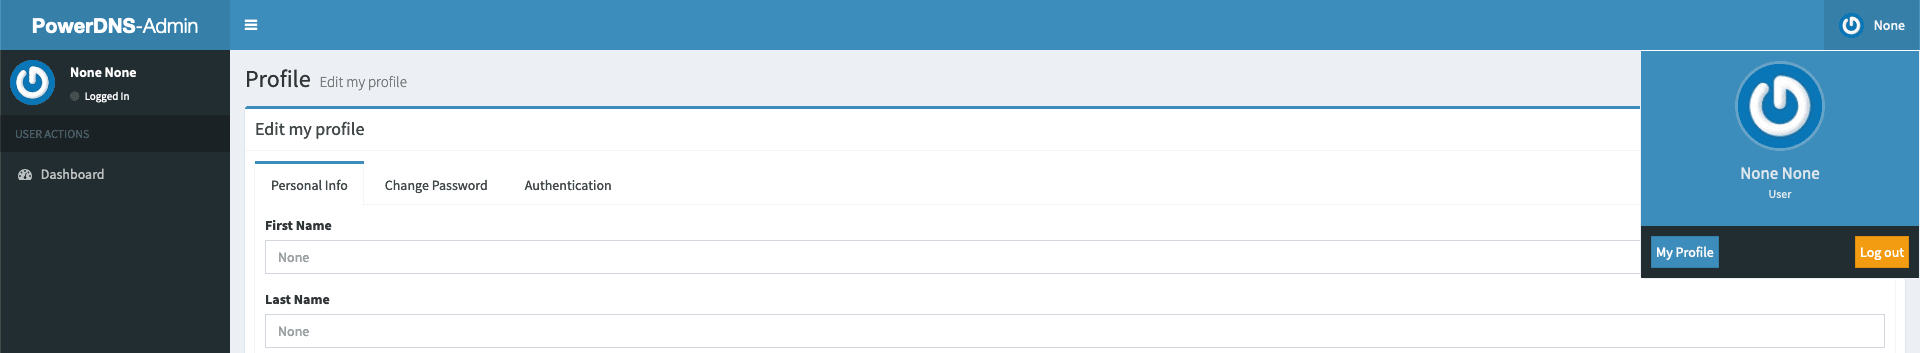 Wenn Sie auf Authentication klicken und "Enable Two Factor Authentication" anklicken, werden Sie automatisch wieder zu den "Personal Info" umgeleitet, dann bitte nochmal auf Authentication klicken, dann sollten Sie folgendes Bild sehen:
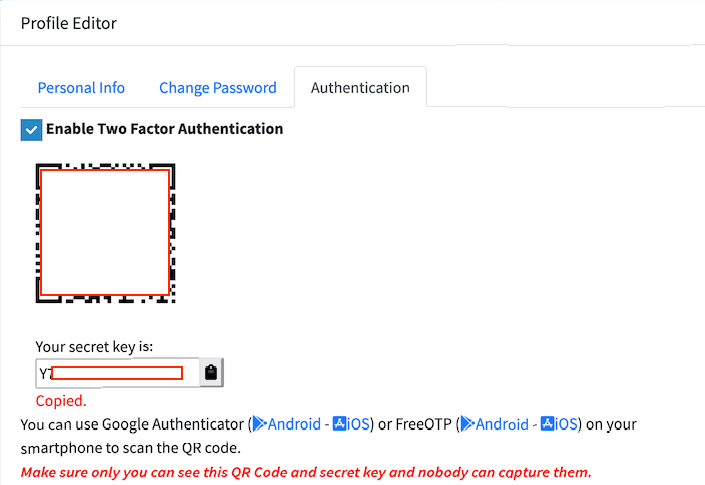 Bewahren Sie die Wiederherstellungsinformationen sicher auf und prüfen Sie die Anmeldung mit dem eingerichteten zweiten Faktor.
## Hilfe bei der Anmeldung
PowerDNS-Admin verwendet ein eigenes Kennwort. Die EDIS-Anleitung zur DNS-Benutzeranlage beschreibt das Setzen im Kundenbereich unter Domain > DNS Benutzer und die Anmeldung mit der Kundennummer. Beim Erstlogin ohne eingerichtete Zwei-Faktor-Anmeldung bleibt das OTP-Feld leer.
Ist 2FA bereits aktiviert, benötigen Sie den passenden aktuellen Einmalcode. Ein verlorener zweiter Faktor erfordert den vorgesehenen Wiederherstellungsprozess. Senden Sie weder OTP-Codes noch Einrichtungsschlüssel oder Passwörter im Supportticket. Der Sicherheitsstatus des DNS-Portals gilt nicht automatisch für andere EDIS-Zugänge.
Das sichtbare OTP-Feld allein bedeutet nicht, dass Sie bereits einen zweiten Faktor eingerichtet haben. Wenn Sie widersprüchliche Auskünfte erhalten, lassen Sie den Status des konkreten DNS-Benutzers prüfen. Eine nicht aktivierte 2FA muss nicht deaktiviert werden. Teilen Sie dem Support die genaue Fehlermeldung und die Adresse des Anmeldeportals mit, jedoch keine geheimen Zugangswerte.
Wenn der Kundenbereich funktioniert, die DNS-Verwaltung aber HTTP 403 meldet, lassen Sie die Berechtigung und Zuordnung der betroffenen Domain zu Ihrem Kundenkonto prüfen. Eine fehlende Kundenzuordnung kann einen solchen Zugriff verhindern. Warten auf die Verbreitung von DNS-Änderungen behebt keinen fehlenden Portalzugriff.
Fehlt eine Domain in der Übersicht, prüfen Sie außerdem die zuständigen Nameserver und die zugeordnete DNS-Leistung. Eine registrierte Domain muss nicht automatisch über dieses DNS-Konto verwaltet werden. Nennen Sie dem Support Domain, Kundennummer, aufgerufenes Portal und genaue Fehlermeldung; übermitteln Sie keine Kennwörter. Nach Wiederherstellung des Zugangs prüfen Sie die gewünschte DNS-Änderung und ihre Speicherung gesondert.
Kann der zweite Faktor nicht mehr verwendet werden, wenden Sie sich an den Support und durchlaufen Sie den vorgesehenen Berechtigungs- und Wiederherstellungsprozess. Eine vorübergehende Deaktivierung allein bestätigt noch keinen wiederhergestellten Zugang.
Prüfen Sie anschließend die erfolgreiche Anmeldung und richten Sie den zweiten Faktor wieder sicher ein. Testen Sie die Anmeldung mit dem neu eingerichteten Faktor. Übermitteln Sie weder Einrichtungsschlüssel noch Einmalcodes oder Passwörter im Ticket.
This documentation is built and hosted on [Mintlify](https://mintlify.com), a developer documentation platform.